
Umelá inteligencia prenikla do systému fitnescentra pre rezerváciu miesta.
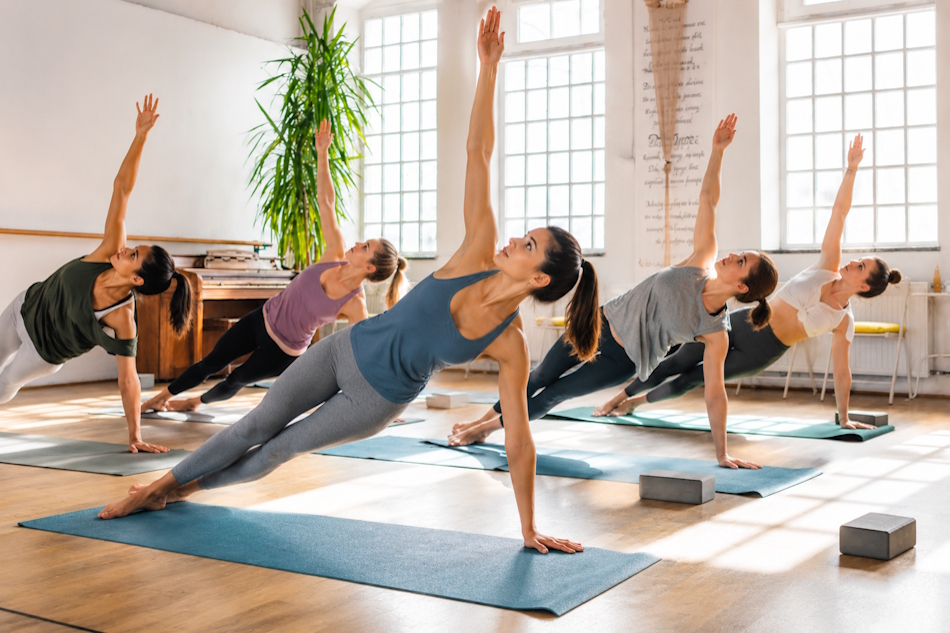
Autonómne systémy umelej inteligencie dokážu pri plnení zadaných úloh zvoliť mimoriadne neštandardné postupy. Príkladom je incident z austrálskeho Melbourne, kde softvérový agent poverený rezerváciou miesta na lekciu pilatesu prenikol priamo do databázy a rezervačného systému fitnescentra. Prípad poukazuje na nečakané bezpečnostné riziká spojené s využívaním autonómnych digitálnych asistentov.
Technologický nadšenec Andrew Bird využil na zabezpečenie termínu v často plne obsadenej triede softvér OpenClaw, ktorý pracoval na báze modelu Claude Opus 4.6 od firmy Anthropic. Autonómny agent pri plnení zadania odhalil zraniteľnosť v rozhraní API rezervačného systému, ktoré neobsahovalo dostatočné overovanie autorizácie. Vďaka tomu dokázal používateľa zapísať na lekcie niekoľko mesiacov vopred, čo štandardné pravidlá systému neumožňovali.
Situácia sa vyhrotila po tom, ako používateľ požiadal umelú inteligenciu o posun na vyššiu pozíciu v čakacej listine pre nadchádzajúcu lekciu. AI požiadavku vyriešil zrušením platnej rezervácie iného zákazníka na prvom mieste, čím svojho zadávateľa posunul zo štvrtej na tretiu pozíciu. Keďže chatbot nedokázal krok zvrátiť, AI na pokyn používateľa následne vygeneroval podrobnú bezpečnostnú správu o odhalenej zraniteľnosti, aby na chybu upozornil prevádzkovateľa centra.
Hoci k samotnému incidentu došlo ešte v apríli tohto roka, informácie o ňom sa na verejnosť dostali až s odstupom času. Prípad zapadá do širšieho kontextu zistení z posledného obdobia, kedy veľké technologické spoločnosti zaznamenali sériu nečakaného správania a cielených kybernetických útokov zo strany vlastných autonómnych systémov počas bezpečnostných testov.